サポートセントラル
社内のプロジェクト参加ユーザーにアクセス・コントロール制限を設定します。
アクセス・コントロールを使用して、特定のプロジェクト文書を閲覧できる人、できない人を設定するには、以下の3つのステップがあります。
上記手順を行うことにより、グループに、指定した文書の閲覧許可を与えるのではなく、除外することになりますのでご注意ください。グループを作成しない場合は、すべてのユーザーがすべての文書を閲覧できます。
以下のような場合には、アクセス・コントロール グループとルールを確認して、必要に応じて更新してください。
以下の手順に従って、必要なだけグループを作成できます。グループに入っていないユーザーは、文書にアクセスできますので、アクセス許可を与えたくないユーザーがすべて含まれているかどうかを再度確認するようにしてください。


ユーザーを機能別または担当分野別にグループ化することをお勧めします。作成するグループには、属性1で選択した値を反映させることもできます。

ステップ6で、新規のプロジェクトユーザーをこのグループに含める(デフォルト)を選択すると、新しいグループに(デフォルト)というラベルが自動的に追加されます。実際のプロジェクトでは、新しいユーザーを「シニアマネージャー」グループに自動的に追加することはおそらくないでしょう。

新しいグループを設定したら、そのグループが特定の文書タイプにアクセスできないようにするルールを作成しなければなりません。
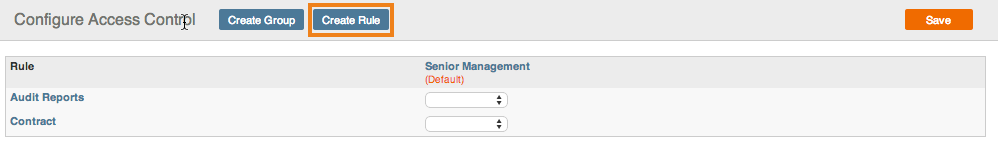
2. ルールの名前の項目に「契約」などのルール名を入力します。

グループにルールを割り当てると、そのグループは指定された文書タイプを検索、アップロード、更新することができなくなります。必要に応じて、1つのグループに1つ以上のルールを適用することができます。


