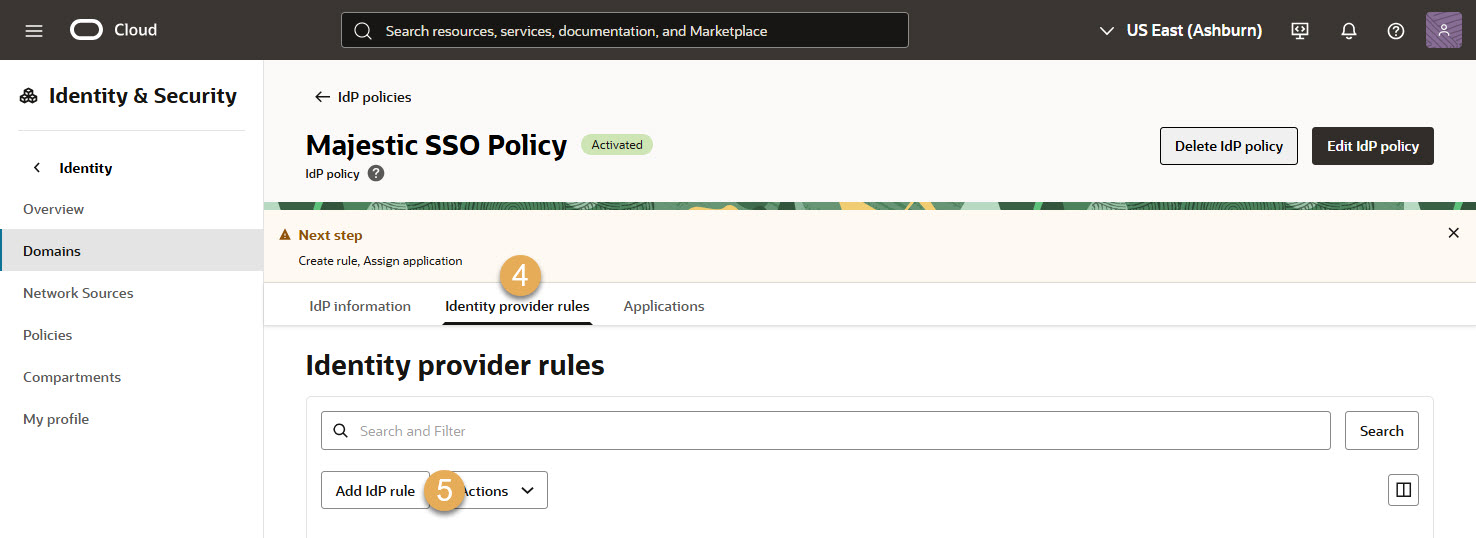
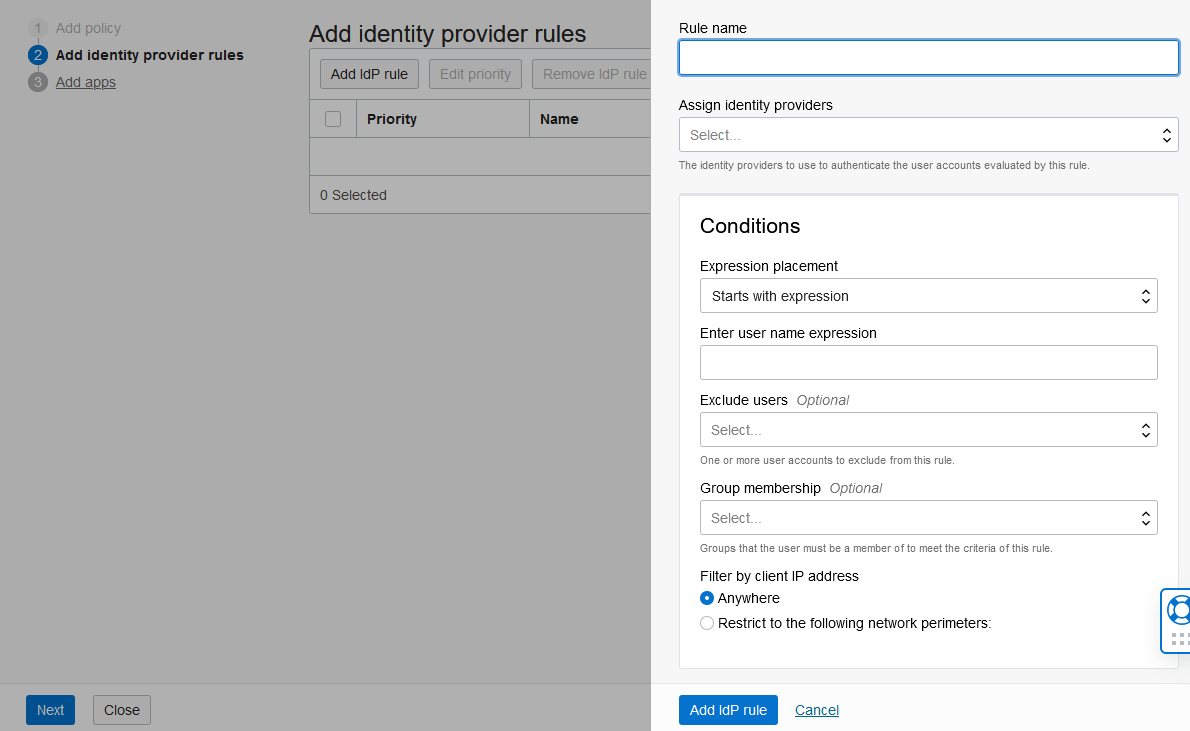
- ルール名を入力して、作成したアイデンティティ・プロバイダーを選択し、 「Add IdP rule」をクリックします。
注: ユーザーが自社のSSOログインページに転送されるように、自社のSSOアイデンティティ・プロバイダーのみを追加してください。社内に外部ユーザーを作成している場合は、「Username-Password(ユーザー名とパスワード)」というプロバイダーを追加することもできます。こうすることで、社内の全ユーザー(外部ユーザーを含む)が、Aconexにアクセスするために、ユーザー名とパスワードを使用するのか、SSOを使用するのかを選択できるようになります。
役立つ情報・アドバイス
作成したアイデンティティ・プロバイダーがこのリストにない場合は、アイデンティティ・プロバイダーが有効になっていることを確認し、再度お試しください。
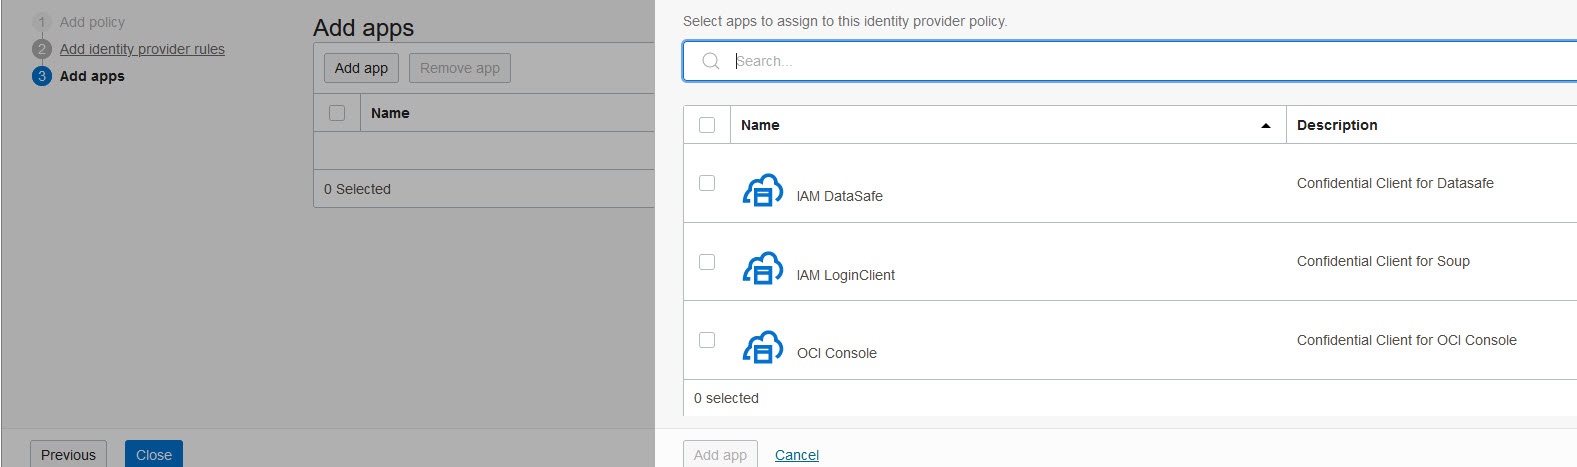
- 以下の各アプリを選択し、Add app(アプリの追加)をクリックします。
注:追加する必要があるアプリは、どのAconexインスタンスを使用しているかによって異なります。
AU2以外のすべてのインスタンスの場合は、以下のアプリを追加:
- Lobby-US-IAD_cegbu_lobby_wtss
- Oracle SCP Aconex Mobile to Aconex integration_client
- Oracle SCP Outlook to Aconex integration_client
- Oracle SCP Aconex Sales Automation to Aconex integration_client
- Oracle SCP Aconex Archives to Aconex integration_client
- Oracle SCP Navisworks to Aconex integration_client
- Oracle SCP Revit to Aconex integration_client
- Oracle SCP Primavera Cloud to Aconex integration_client (Primavera Cloudにアクセスできる組織のみ利用可能)
AU2インスタンスの場合は、上記の代わりに下記のアプリを追加:
- Oracle_CE_Lobby_AU2_WTSS
- Oracle SCP Aconex Mobile to Aconex integration_client
- Oracle SCP Outlook to Aconex integration_client
- Oracle SCP Aconex Archives to Aconex integration_client
- Oracle SCP Navisworks to Aconex integration_client
- Oracle SCP Revit to Aconex integration_client
役立つ情報・アドバイス
必要なアプリケーションが表示されていない場合、お客様の組織がこのアイデンティティドメインを使用するようにまだ設定されていない可能性があります。お客様の組織およびアイデンティティドメインに関するサポートチケットが提出済みであることをご確認ください。