サポートセントラル
以下の手順に従って、組織のSSO設定の一部としてアイデンティティ・ドメインの設定を行ってください。
この手順は、Microsoft Entra ID、 Microsoft Active Directory Federation Services (AD FS)、 Oktaなど、利用している認証プロバイダー(IdP)によって異なります。ただし、作業の大まかな流れは共通です。
注意:IdpでFederation Metadata XMLファイルを生成するには、先にOracle アイデンティティ・ドメインのEntity ID (エンティティID)とReply URL(返信URL)をIdpに設定する必要があります。設定方法はIdpによって異なり、次のいずれかを実行します。
手入力する場合、これらの値は、イデンティティ・ドメインのURLを基に作成できます。例えば、Identity DomainのURLが https://idcs-exampleid1234.identity.oraclecloud.com なら、次のようになります。
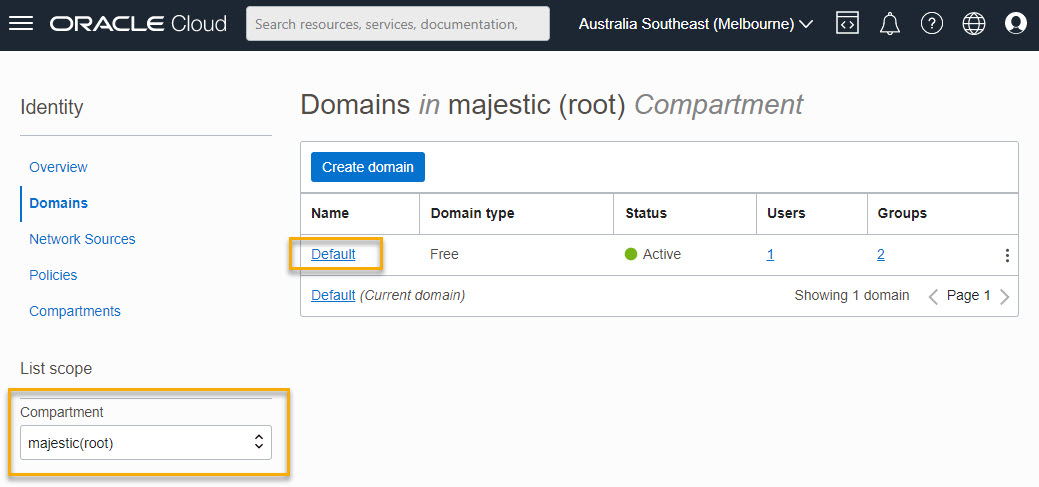
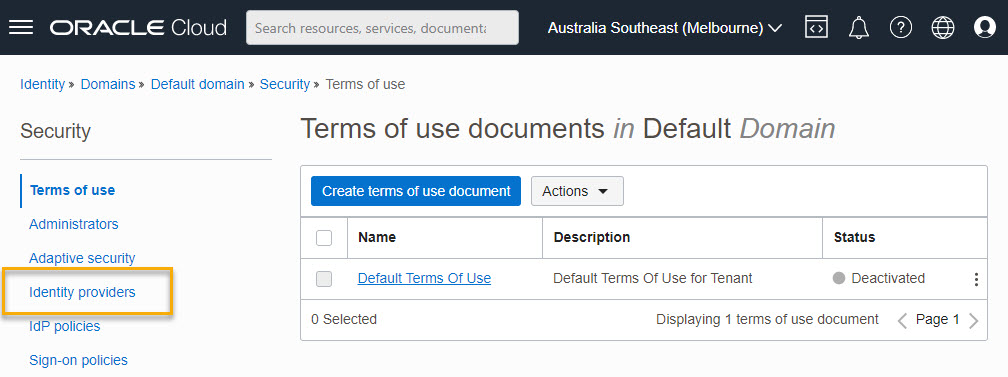
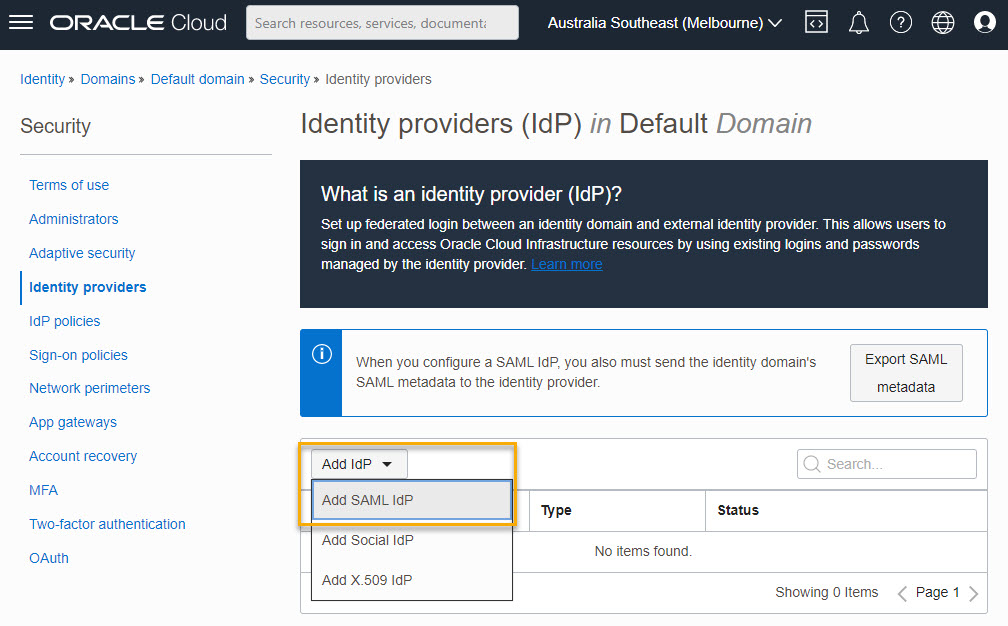
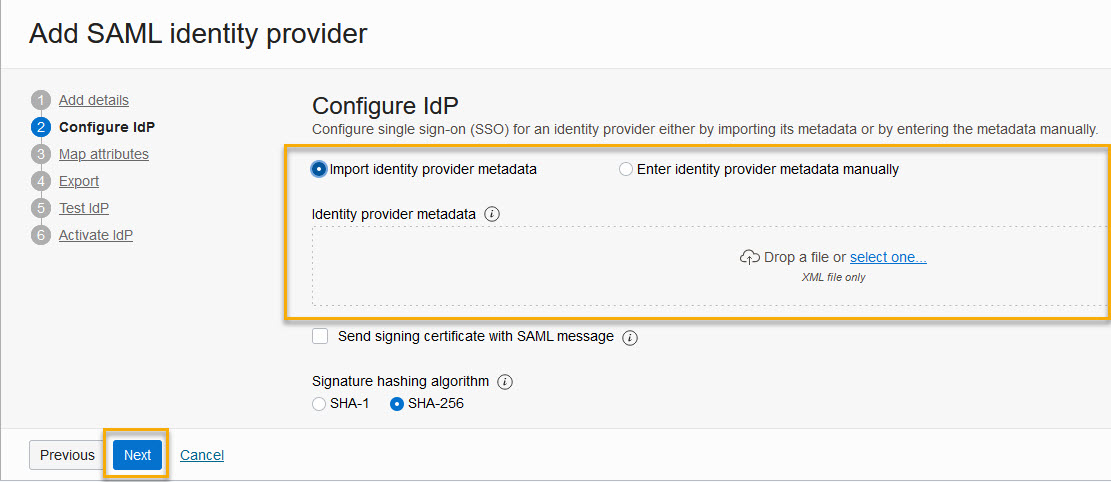
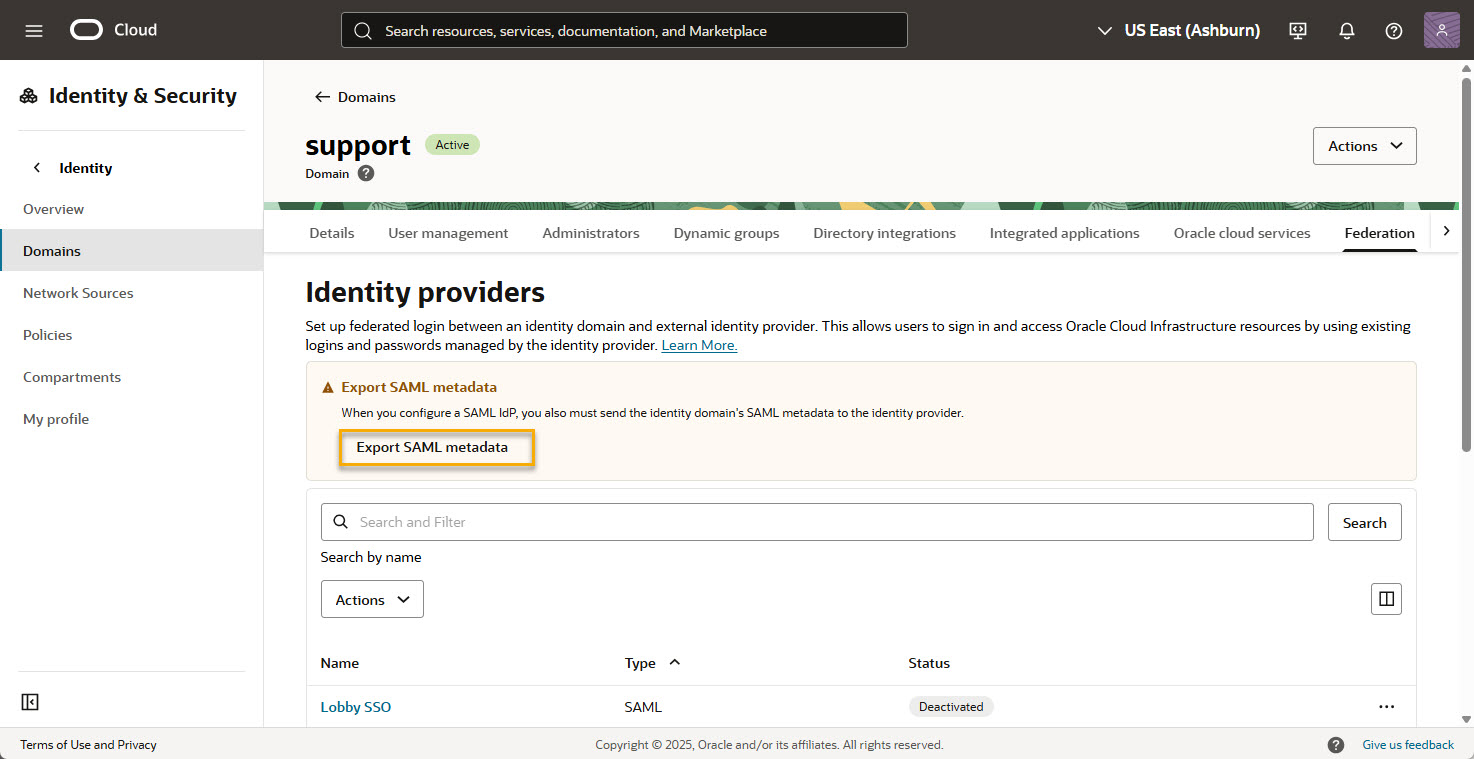
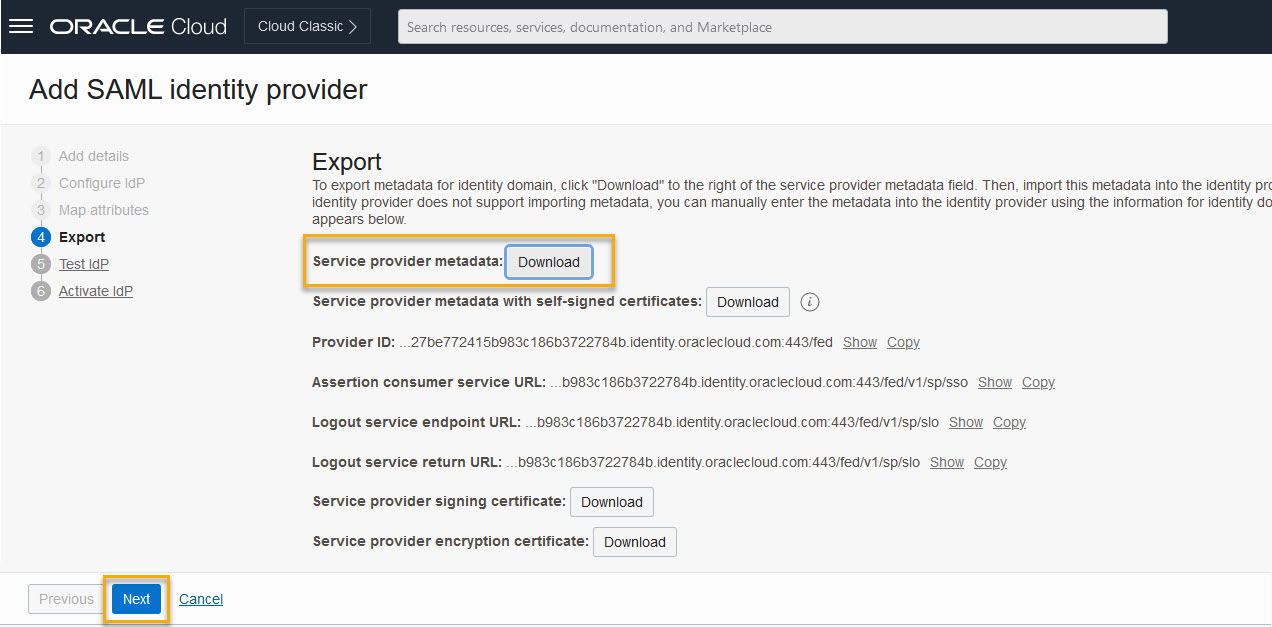
IdPサービスの設定に戻ります。
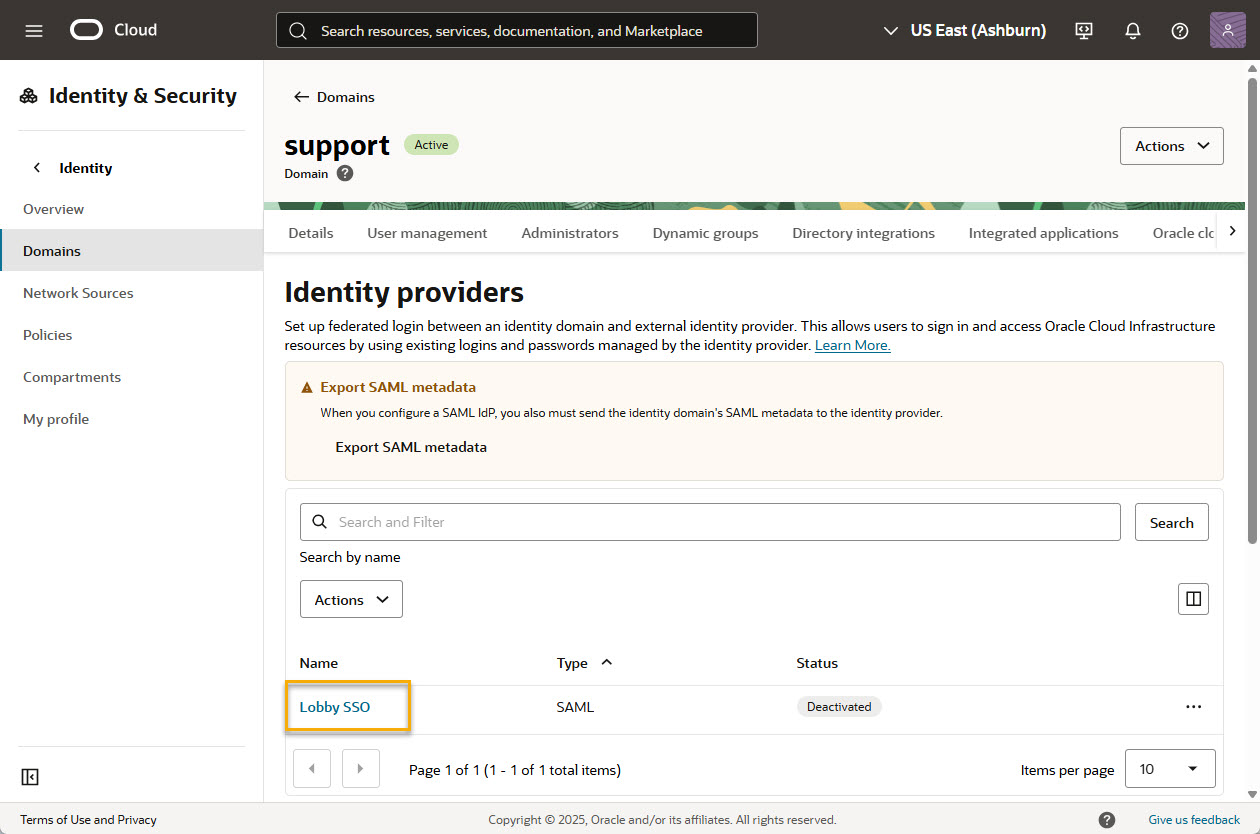
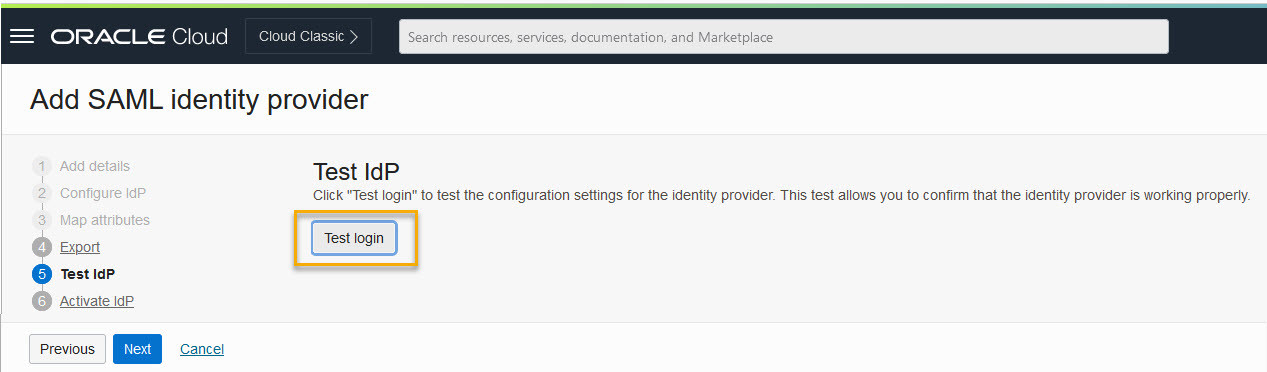
Your connection is successful.
You may close this window and go back to the admin console.
(接続に成功しました。
このウィンドウを閉じて、管理コンソールに戻ることができます。)
テストログインに失敗したら、下記のようなメッセージが表示されます。エラーの詳細を読んで、設定を修正するか、抜けているデータを追加してください。
Connection failed. Configuration may need to be modified.
No user was returned during the SAML assertion to user mapping via the NameID attribute for partner Azure AD: NamedID poleary@majestic.com, user attribute name userNamed, message: ***See below***.
Show Assertion Details
You may close this window and go back to the admin console.
(接続に失敗しました。設定を修正する必要があるかもしれません。
相手先Azure ADの NameID 属性を介したSAMLアサーションからユーザーへのマッピング中にユーザーが返されませんでした。NamedID poleary@majestic.com、ユーザー属性名userNamed、メッセージ:
***以下をご参照ください***
アサーション詳細を表示
このウィンドウを閉じて、管理コンソールに戻ることができます。)
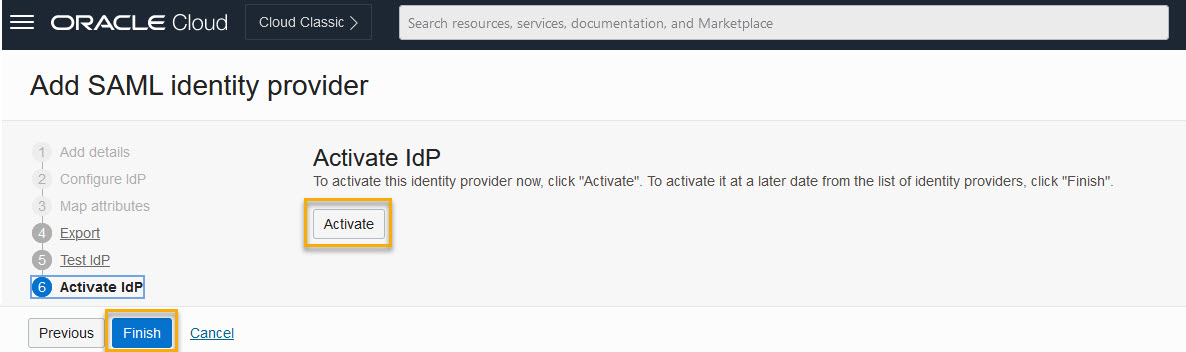
注意:アイデンティティー・ドメインを有効化しても、既存のLobbyユーザーへの影響はありません。既存のLobbyユーザーはこれまで同様Lobbyにサインインできます。Idpポリシーを作成した後でのみ、ユーザーのサインインプロセスが変更され、組織のアイデンティティ・プロバイダーにリダイレクトされます。
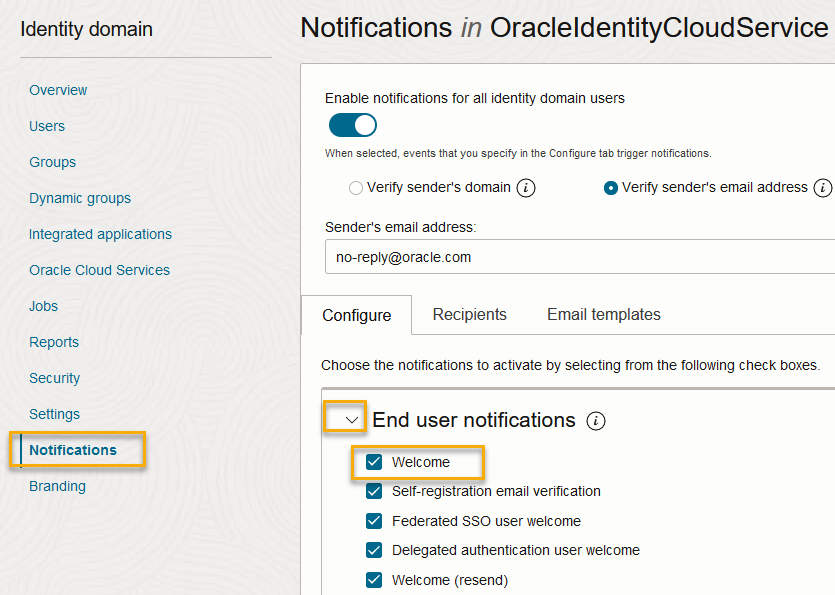
この設定をオフにして、Oracle Cloudからのウェルカムメールがユーザーに送信されないようにします。このメールからAconexに移動することはできないため、送信しない方が得策でしょう。
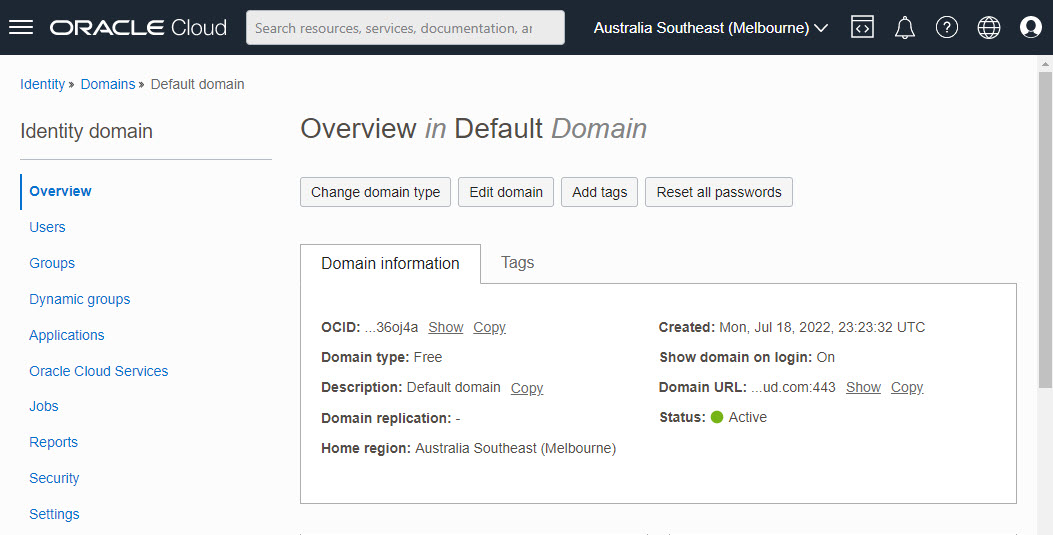
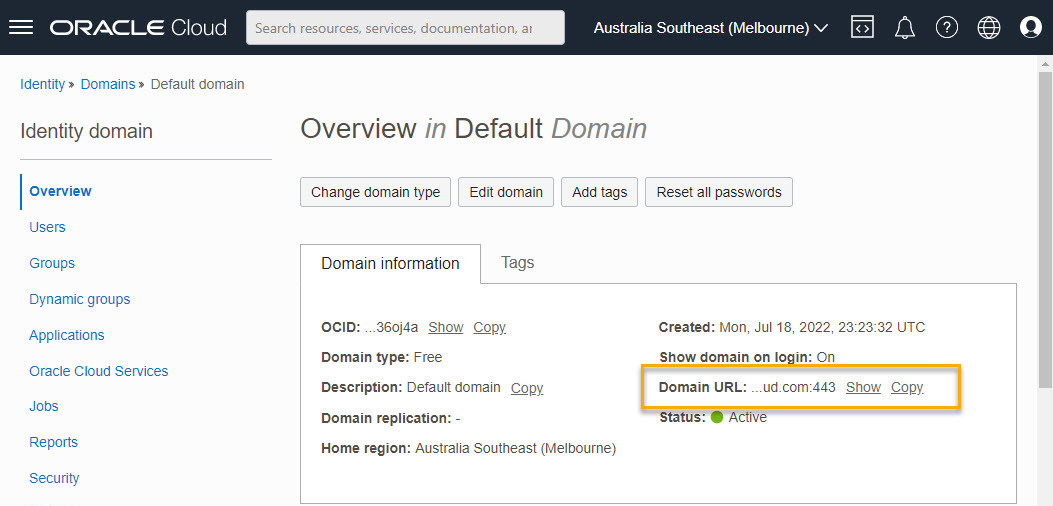
アイデンティティー・ドメインを設定した後で、Oracleにアイデンティティー・ドメインのIDを提供する必要があります。
起票済みのサポートリクエストにドメインのURLを貼り付ける方法が最も簡単でしょう。URLは次のようになっています。:https://idcs-
ドメインURLは 詳細画面に表示されています。
Lobbyがお客様のアイデンティティー・ドメインを使用するように設定されたことがOracleによって確認されるまで、 アイデンティティー・プロバイダー(IdP)ポリシーを作成 することはできません。
アイデンティティー・ドメインの設定が完了しました。
次に、 アイデンティティー・プロバイダー(IdP)ポリシーを作成する必要があります。 注意:このステップを実行する前に、Lobbyがお客様のアイデンティティ・ドメインを使用するように 構成されていることをOracleが確認する 必要があります。