サポートセントラル
2段階認証(2SV) とは、自分のユーザー名とパスワードに加えて、もう1つの情報を使用してサインインするプロセスです。サインインの2段階目の認証情報としてこの追加情報が必要となるため、アカウントの安全性が強化されます。
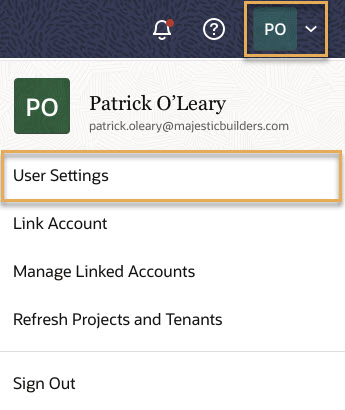
User Settings(ユーザー設定)でLobbyアカウントの2段階認証の設定を管理できます。また、2段階目の認証にはモバイルデバイスが必要です。
デバイスを新調したり、誤って認証アプリを削除した場合は、組織の管理者に連絡して、2段階認証の設定をリセットして貰う必要があります。
2 段階認証(2SV)は、セキュリティーをさらに強化する仕組みであり、多要素認証(MFA)の一種です。
AconexやLobbyへのログインに使用しているメールアドレスとパスワードによる認証が、2 段階認証の第1段階に当たります。第2段階では、手元の端末を使用して、本人確認を行います。
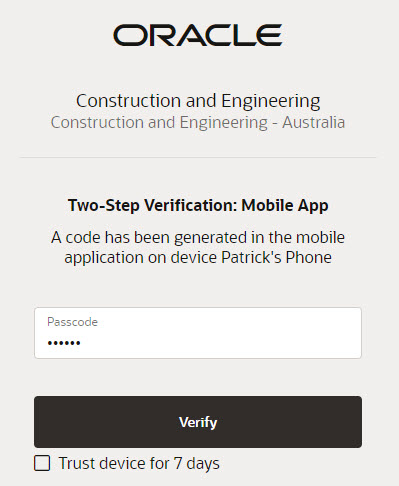
2 段階認証を有効にすると、モバイル端末やコンピューターの認証アプリで専用のコードを生成し、ログインページに入力してアクセスすることになります。ログインするたびに、認証アプリで新しいコードを生成して入力する必要があります。このような手順を踏むことで、第三者にパスワードを知られたとしても、認証アプリのコードがなければアカウントにアクセスできない仕組みが構築され、本人以外による不正アクセスを防ぎます。
オンラインバンキングなどのクラウドベースのサービスをご利用の方は、すでに2 段階認証を使い慣れているかもしれません。
2 段階認証を使用することにより、悪意のある第三者がパスワードを推測して、アカウントに不正にアクセスするリスクを防ぐのに役立ちます。また、ユーザー間でパスワードを共有するなどの、安全性を損なう行為の予防にも役立ちます。
一番最初にログインする際、2SVを設定するかどうか尋ねられます。 この手順はスキップできますが、以下の場合は、設定を続行する必要があります。
2段階認証(2SV)の設定をスキップすると、プロジェクトによってはアクセスできない場合があります。以下の手順に従って、ご自身のLobbyアカウントに2SVを有効にすることができます。
2SVの構成には、Oracle 認証アプリを使用することができます。既にご使用のデバイスに認証アプリがインストールされている場合は、任意の認証アプリを使用できます。
注: 組織で独自のIDドメインを使用しており、すべてのユーザーが2SVの使用を義務付けられている場合は、2SVの設定はスキップできません。
Aconexアカウントで2段階認証を使用していた場合でも、Lobbyアカウント用の2段階認証は別途新たに設定する必要があり、Aconexアカウントにアクセスするために使用していた2SVコードに取って代わるものとなります。認証アプリは、Aconexにアクセスするたびに、Lobbyアカウント用のコードを生成します。
2段階認証パネルが表示されない場合
その場合は、お客様の組織は、組織所有のアイデンティティ・ドメインを管理しており、組織内で2段階認証を利用可能にしないことを選択していることを意味します。 組織にパスワードと2SVポリシーを設定する方法についてはこちらからご覧ください。
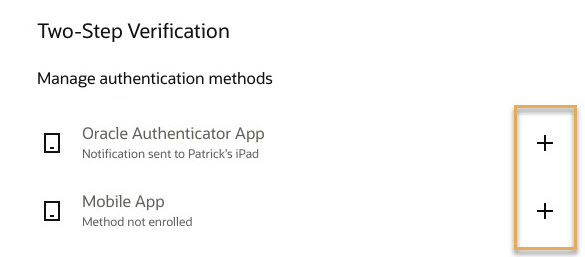
以下の方法が利用可能です。自社独自のIdentity Cloudを管理している場合は、組織の管理者によってさらに別の方法を追加できます。
Oracle 認証アプリ
ご使用のモバイルデバイスにプッシュ通知が送信され、実行しようとしているサインインを許可するかどうかのオプションが表示されます。インターネットに接続していない場合は、パスコードの入力を選択できます。
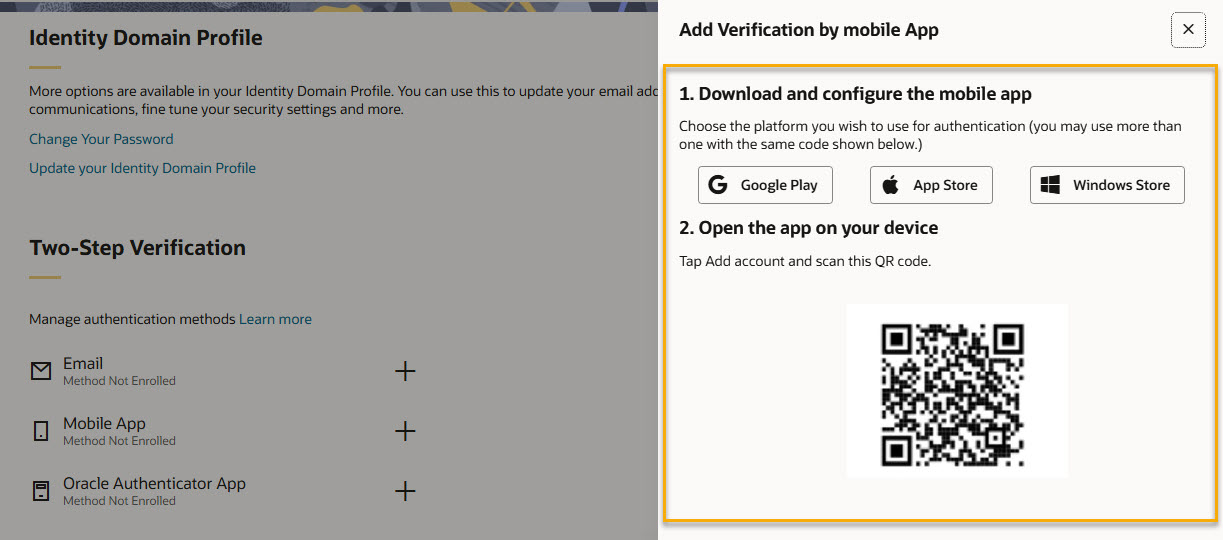
モバイルアプリ
モバイルアプリによってパスコードが生成されます。TOTP RFC 6238規格を使用しているすべてのモバイルアプリでこの方法が使用できます。